
AI 에이전트에도 사번이 필요한 이유: 출입증과 결재권은 다릅니다
 Geoff Yoon
들어가며
우리 회사 구매팀이 협력사 견적을 수집하고 발주서를 준비하는 업무에 AI 에이전트를 도입했다고 가정해봅시다. 처음에 채팅창에서 견적서 요약표만 만들 때는 에이전트가 사내 시스템에서 어떤 계정을 쓰는지 신경 쓰는 사람이 거의 없었습니다. 개발팀이 테스트용으로 만든 공용 계정을 연결해 두어도 아무 지장이 없었기 때문입니다.
그런데 에이전트가 사내 계약 시스템에서 과거 단가 이력을 직접 조회하고 ERP에 발주서 초안을 작성한 뒤 발주 확정까지 처리하게 만들자는 의견이 나옵니다. 이때부터 경영진과 보안팀 앞에는 현실적인 질문들이 놓입니다. “방금 ERP에 올라간 발주서는 누가 올린 건가요?”, “구매팀 직원이 시킨 일인데 왜 에이전트가 타 사업부의 기밀 계약서까지 읽을 수 있었죠?”, “문제가 생겼을 때 다른 자동화 업무는 건드리지 않고 이 에이전트만 즉시 멈출 수 있나요?”
회사에 신입사원이 들어오면 가장 먼저 사번을 부여합니다. 하지만 사번이 생겼다고 해서 모든 보안 구역에 들어갈 수 있거나 수천만 원짜리 발주서에 단독으로 도장을 찍을 수 있는 것은 아닙니다. 사번은 ‘누구인지’ 식별하는 번호입니다. 어느 시스템에 들어갈 수 있는지는 ‘출입증’이, 이번 거래에 자금을 집행해도 되는지는 ‘전결 규정과 품의서 결재’가 결정합니다.
AI 에이전트도 마찬가지입니다. 최근 주목받는 비인간 신원(Non-Human Identity, NHI)은 쉽게 말해 에이전트와 소프트웨어에 부여하는 사번입니다. 에이전트가 실제 업무 시스템을 호출하고 거래를 준비하는 단계로 넘어갈수록 사번과 출입증, 그리고 건별 결재권을 어떻게 나누어 설계할지가 AX 운영의 핵심 과제가 됩니다.
사번은 누구인지 밝힐 뿐, 모든 방의 출입증은 아닙니다
비인간 신원(NHI)은 사내 시스템에서 활동하는 주체 중 사람이 아닌 소프트웨어(서비스 계정, 클라우드 워크로드, AI 에이전트 등)를 묶어 부르는 실무 범주입니다. 여러 에이전트가 공용 계정 하나를 돌려 쓰면 사고가 났을 때 어느 에이전트가 어떤 맥락으로 데이터를 바꿨는지 구분할 수 없습니다. 문제 에이전트만 골라 권한을 거두기도 어렵습니다.
물론 ‘에이전트에게 사번을 준다’는 말은 이해를 돕기 위한 비유입니다. 모든 에이전트에 직원처럼 메일 사서함을 만들어 주거나 설치 프로그램마다 디렉터리 계정을 수천 개씩 등록해야 한다는 뜻은 아닙니다. Microsoft Entra Agent ID의 인증 프로토콜 가이드 에서는 로컬 공개 클라이언트 에이전트의 경우 설치별 신원 생성 대신 공유 클라이언트 ID를 쓰는 경로를 안내합니다. 자체 메일함이나 일정이 필요한 업무에 한해 전용 에이전트 사용자(agent user) 경로를 구분합니다. 신원 단위는 업무 책임과 배포 방식에 맞게 정하고 개별 실행은 별도 실행 식별자로 추적하면 됩니다.
에이전트 신원 기술이 등장하면서 기존 서비스 계정(Service Account)을 본질적인 결함처럼 여기는 시선도 간혹 보입니다. 하지만 서비스 계정이 언제나 만료 없는 장기 고정 키만 써야 하는 것은 아닙니다. 고정 비밀키를 여러 에이전트가 공유하는 운영 방식이 진짜 문제입니다. Google Cloud의 워크로드 신원 연합(Workload Identity Federation) 은 장기 키를 배포하는 대신 외부 워크로드 신원을 단기 자격 증명으로 교환해 리소스에 직접 접근하거나 서비스 계정을 일시 대행(impersonation)하도록 안내합니다. Amazon Bedrock AgentCore Identity 는 에이전트 신원을 특수 속성이 붙은 워크로드 신원으로 구현합니다. Microsoft Entra Agent ID 는 설계도 역할을 하는 블루프린트(blueprint)와 실행 신원을 연결해 관리합니다.
여기서 기억할 첫 번째 원칙은 누가 에이전트를 호출할 수 있는가(Inbound)와 에이전트가 어느 업무 시스템을 호출할 수 있는가(Outbound)를 분리하는 것입니다. Entra Agent ID의 인가 문서 와 AWS AgentCore의 인바운드·아웃바운드 인증 구조 가 명시하듯, 직원이 에이전트를 부르도록 허용한 것과 에이전트가 ERP나 계약 DB에 접근하도록 허용한 것은 별개의 출입문입니다.
직원의 심부름인가, 에이전트 본인의 야간 당직인가
에이전트가 사내 시스템에 들어갈 때 어떤 출입증을 들려 보내야 할까요? 에이전트가 지금 특정 직원의 요청을 대신 수행하는 심부름꾼인지, 아니면 사람 없이 혼자 도는 야간 당직자인지부터 구분해야 합니다. 이를 사용자 위임(User-Delegated) 권한과 앱 자체(App-Only) 권한으로 나눕니다.
구매팀 김 대리가 에이전트에게 “이번 분기 서버 구매 견적서 3개와 기존 계약 단가를 비교해 줘"라고 요청했다고 가정해봅시다. 이때 에이전트는 김 대리를 대신해 움직이므로 Microsoft ID 플랫폼의 On-Behalf-Of(OBO) 흐름 같은 사용자 위임 방식을 출발점으로 삼습니다. 사용자 위임에서 에이전트의 실효 권한은 ‘김 대리 본인의 실제 권한’과 ‘에이전트 앱에 동의된 작업 범위(scope)‘의 교집합으로 제한됩니다. 김 대리가 열람할 수 없는 인사팀 급여 폴더나 타 본부의 비공개 계약서는 에이전트도 열어볼 수 없습니다.
반면 매일 자정마다 사람이 로그인하지 않은 상태에서 공용 시세표를 모아 대시보드를 갱신하는 작업이라면 에이전트에 부여된 앱 자체 권한으로 움직여야 합니다. 여기서 두 가지는 구분해 두어야 합니다. 우선 앱 자체 권한이 곧 사내 모든 데이터에 대한 무제한 접근은 아닙니다. 앱에 실제 부여되고 API가 집행하는 범위 안에서만 작동합니다. 또 부서장이 도입을 승인했다고 해서 앱 자체 권한이 부서장 개인의 권한을 자동 상속받지는 않습니다. 앱 자체 권한은 개별 직원의 권한 경계를 거치지 않습니다. 그래서 같은 에이전트라도 직원 요청 처리와 예약 작업은 토큰 취득 경로를 분리해야 합니다.
실제 기업 플랫폼도 이 구분을 중요하게 다룹니다. 2026년 9월 AWS 머신러닝 블로그에 공개된 Wood Mackenzie의 APEX 플랫폼 구축 설명 에 따르면, 이들은 내부 직원용 도구(Woody)와 외부 고객용 서비스(Lens)를 같은 에이전트 기반에서 운영합니다. 그러면서도 Okta 신원과 AgentCore Identity를 연동해 요청마다 호출자별 권한(entitlement)을 반영하도록 설계했습니다. 누구를 대신한 호출인지에 따라 데이터와 도구의 접근 경계가 유지되어야 하기 때문입니다.
출입증이 있어도 품의서 결재는 따로 받아야 합니다
에이전트가 사번도 받았고 김 대리의 위임을 받아 구매 시스템 출입증도 챙겼다면 5,000만 원짜리 발주 확정을 즉시 실행해도 될까요? 그렇지 않습니다. 구매 시스템 접속 권한이 있는 직원이라도 실제 자금이 나가는 발주를 확정하려면 거래처와 금액, 품목이 적힌 품의서에 결재를 받아야 하는 것과 같습니다.
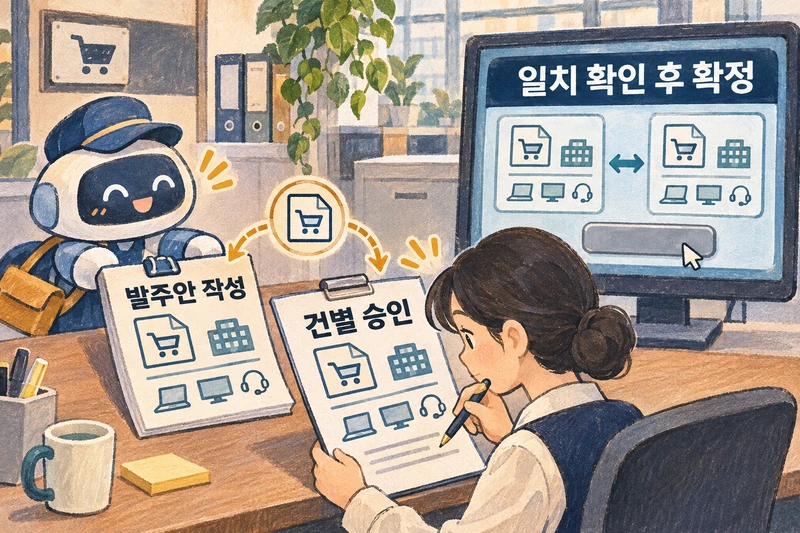
보안과 아키텍처에서는 이를 인증(Authentication), 인가 및 OAuth 동의(Authorization & Consent), 개별 거래 승인(Transaction Approval)의 차이로 설명합니다. 인증은 자격 증명의 서명·발급자·유효기간을 검증해 주체를 확인하는 절차이고 인가는 그 주체가 해당 리소스에서 특정 작업을 할 수 있는지 판단하는 절차입니다. 현행 Model Context Protocol(MCP) 2026-07-28 인가 규격
에서도 보호된 MCP 서버를 OAuth 리소스 서버로 정의해 인증 실패(401)와 권한 부족(403)을 구분하고 단계적 권한 상승(step-up) 흐름을 다룹니다. 하지만 발주 쓰기 같은 scope 동의를 받았거나 권한 상승을 통과했다는 사실이 곧 ‘이번 A 업체 대상 5,000만 원 발주가 승인되었다’는 뜻은 아닙니다. 재인가 시 scope가 누적될 수 있어 이를 건별 일회성 결재권으로 볼 수 없습니다.
이 세 단계의 분리를 잘 보여주는 사례가 AWS가 2026년 5월 자사 영업 조직의 구축·운영 사례로 공개한 Field Advisor 기술 블로그 입니다. AWS의 설명에 따르면 영업 직원은 OAuth로 인증하고 AgentCore Identity가 전문 에이전트 호출의 신원 전달과 계정 간 토큰 교환을 맡습니다. 그래도 에이전트가 CRM 기록을 수정할 때는 변경 제안을 먼저 보여주고 직원의 명시적 승인을 기다린 뒤에야 수정합니다. 로그인, 도구 접근, 특정 변경 승인을 별개의 관문으로 운영합니다.
표준 영역에서도 RFC 9396(Rich Authorization Requests)
처럼 authorization_details로 금액이나 수취인 같은 세부 거래 조건을 표현하는 규격이 있습니다. 다만 이는 인가 서버와 업무 API가 해당 필드를 실제 지원하고 집행할 때만 효력이 생깁니다. 프롬프트에 “발주 전 승인을 받아라"라고 적는 것만으로는 통제가 되지 않습니다. 실무에서는 발주안 작성과 발주 확정 API를 분리하고 확정 직전에 서버가 주문 번호·품목 버전·금액·거래처와 승인 기록의 일치 여부를 직접 검사해야 합니다.
유효기간이 짧은 출입증이라고 다른 건물에서까지 통하지는 않습니다
에이전트가 여러 시스템을 오가며 일하다 보면 한 시스템에서 받은 디지털 출입증(액세스 토큰)을 다른 시스템에 그대로 들고 들어가려 하는 문제가 흔히 생깁니다. 본사 A동 방문증을 들고 연구소 B동 보안 게이트를 통과하려는 격입니다.
토큰에는 무엇을 할 수 있는가(scope), 어느 수신자가 받아야 하는가(audience 및 resource), 언제까지 유효한가(만료 시각)가 적혀 있습니다. RFC 8707(Resource Indicators) 과 RFC 9700(OAuth 2.0 보안 모범 사례) 는 토큰의 대상 리소스를 명시하고 수신 서버가 자신에게 발급된 토큰인지 검증하도록 요구합니다. MCP 보안 모범 사례 지침 역시 서버가 자신에게 발급되지 않은 토큰을 검증 없이 받아 하위 API로 넘기는 토큰 패스스루(token passthrough)를 금지합니다. 에이전트가 계약 시스템을 거쳐 재무 ERP를 호출해야 한다면 기존 토큰을 그대로 넘기면 안 됩니다. OBO 흐름이나 AWS AgentCore Gateway의 RFC 8693 기반 토큰 교환 처럼 하위 시스템을 수신 대상으로 지정한 새 토큰으로 교환해야 합니다. AWS AgentCore Gateway의 아웃바운드 인가 문서 에서도 일반 HTTP 런타임과 달리 MCP 서버 대상에는 패스스루를 지원하지 않는다고 구분하므로 어느 구성 요소가 어떤 audience를 검증하는지 명확히 설계해야 합니다.
유효기간이 짧은 단기 토큰을 썼다고 해서 권한이 자동으로 단 한 건의 업무에만 묶이지도 않습니다. Microsoft ID 플랫폼의 액세스 토큰 문서 에서 설명하듯 수명을 짧게 잡으면 유출 시 잔여 노출 시간을 줄일 수 있습니다. 하지만 유효기간 안에서는 허용된 범위의 여러 요청을 실행할 수 있고 갱신 토큰이나 클라이언트 자격 증명이 살아 있는 한 새 토큰을 계속 발급받을 수 있습니다.
사번을 지워도 이미 발급된 출입증은 바로 멈추지 않을 수 있습니다
에이전트에 문제가 생겨 즉시 멈춰야 할 때 흔히 “관리자 화면에서 에이전트 계정을 삭제하거나 비활성화하면 모든 접근이 즉시 차단되겠지"라고 생각합니다. 하지만 인사 시스템에서 사번을 지웠더라도 출입문이 본사 DB를 실시간 조회하지 않고 출입증의 만료 시각만 확인한다면 이미 발급된 출입증은 만료 전까지 문이 열릴 수 있습니다.
실제로 장기 비밀키 교체, 갱신 토큰 회수, 기존 액세스 토큰 무효화, 외부 서비스 세션 종료, 디렉터리 신원 삭제는 서로 다른 조치입니다. RFC 7009(OAuth 2.0 토큰 회수) 와 RFC 7662(토큰 인트로스펙션) 이 다루듯 자체 검증형 토큰을 받는 API가 매번 디렉터리 상태나 온라인 검사를 조회하지 않는다면 신원 삭제 직후에도 만료 전 접근이 남을 수 있습니다. RFC 8693(OAuth 2.0 토큰 교환) 환경에서도 교환 전 토큰의 회수가 이미 교환되어 나간 하위 토큰으로 자동 전파된다고 보장하지 않습니다.
반대로 “기존 토큰은 만료될 때까지 절대 막을 수 없다"고 단정하는 것도 부정확합니다. 온라인 검사와 회수 이벤트가 연동된 리소스에서는 만료 전 차단도 가능합니다. 다만 지원 범위를 정확히 보아야 합니다. 예를 들어 Microsoft Entra의 워크로드 신원용 연속 접근 평가(CAE) 문서 는 만료 전 회수 이벤트를 지원합니다. 단, 범위를 Microsoft Graph 요청과 단일 테넌트 서비스 주체로 한정하고 관리형 신원이나 다중 테넌트 앱은 제외합니다. Entra Agent ID 최신 기능 요약 에는 연쇄 정리(cascade cleanup)라는 표현이 있습니다. 그러나 에이전트 신원 삭제 상세 문서 는 30일 소프트 삭제 복구를 설명하며 블루프린트 삭제 시 하위 신원의 자동 연쇄 삭제를 공용 API 문서에서 보장하지 않는다고 안내합니다. 결국 삭제 버튼 클릭을 즉시 차단 완료와 동일시하지 말고 서비스별 차단 동작을 확인해야 합니다.
나가며
AI 에이전트에 고유한 신원(사번)을 부여하는 일은 행위자를 식별하는 출발점입니다. 하지만 안전한 업무 위임이 완성되려면 누구의 자격으로 접근하는지(출입증), 이번 거래를 누가 허용했는지(품의서 결재), 멈춰야 할 때 기존 자격 증명을 어떻게 거두어들일지(회수와 차단)가 함께 맞물려야 합니다.
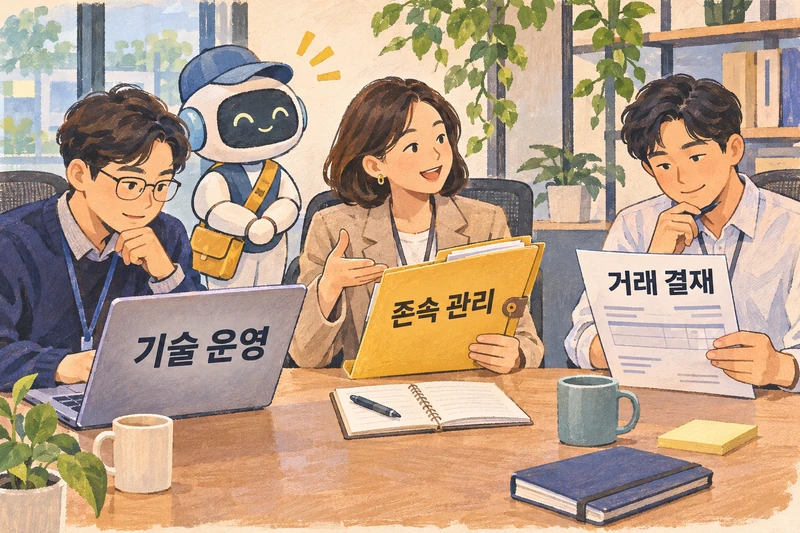
조직 내부의 책임선도 역할에 맞게 나누어야 합니다. Microsoft Entra Agent ID의 관리 관계 문서 는 기술 운영을 맡는 소유자(owner)와 업무 필요성 및 수명을 책임지는 현업 스폰서(sponsor)를 구분하며 스폰서에게도 비활성화나 소프트 삭제 같은 제한된 관리 권한을 부여합니다. 여기에 더해 에이전트의 존속을 관리하는 스폰서와 개별 발주·지급 거래를 승인하는 업무 결재선을 별도로 설계해야 합니다. 에이전트에게 사내 시스템 연결을 허용하기 전, 경영진과 과제 책임자가 점검해야 할 다섯 가지 설계 기준을 정리해 봅니다.
- 권한 출발점 분리: 직원의 요청을 대리하는 사용자 위임 경로와 예약·자율 작업을 수행하는 앱 자체 권한 경로를 분리했는가?
- 조회·작성·확정의 분리: 데이터를 읽고 초안을 만드는 권한과 실제 발주·원장 변경을 확정하는 권한을 나누고 확정 직전에 승인 기록과 거래 내용의 일치를 서버가 검증하는가?
- 대상별 토큰 교환: 한 시스템용 토큰을 다른 하위 시스템에 그대로 넘기지 않고 각 대상(audience)에 맞는 토큰 교환과 검증을 거치는가?
- 운영자·스폰서·결재자 구분: 기술 소유자, 수명을 관리하는 현업 스폰서, 개별 거래의 실제 결재자를 각각 지정했는가?
- 경로별 차단 확인: 신원 비활성화나 삭제 시 신규 발급 중단뿐 아니라 기존 토큰, 교환된 하위 토큰, 외부 서비스 세션이 언제 차단되는지 확인했는가?
에이전트가 핵심 업무에 들어올수록 우리 조직의 권한과 결재 원칙을 아키텍처에 얼마나 정교하게 녹여내느냐가 성패를 가릅니다. 현업의 속도를 살리면서도 안전한 에이전트 신원·위임·승인 체계를 설계하고 싶으시다면 언제든 contact@epsilondelta.ai 로 연락 주시기 바랍니다. 엡실론델타가 여러분의 조직 환경에 맞는 실효성 있는 에이전트 운영 아키텍처를 함께 고민하고 만들어 드리겠습니다.